CloudOps에 Azure 연동하기
이 가이드는 리소스 수집 및 비용 모니터링을 위해 Azure 계정을 CloudOps에 연결하는 방법을 안내합니다.
사전 요구사항
Azure 계정을 CloudOps에 연결하기 전에, 클라우드 자원 수집을 위한 Azure 계정 설정을 완료해야 합니다.
계정 유형 이해
CloudOps 는 두 가지 계정 유형을 등록합니다.
- General Account: 개별 구독(Subscription) 자원을 수집하고 관리하는 기본 계정입니다. 연결 방식에 따라 둘로 나뉩니다.
- Direct (Access Key): Azure 서비스 주체(Service Principal)의 인증 키로 그 구독을 직접 연결합니다.
- Delegated (Assumed Role): 상위 Root Account 에서 자격 증명을 위임받아 연결합니다.
- Root Account: 여러 구독에 한 번에 접근할 수 있는 자격 증명을 담는 항목입니다. 관리 그룹에
[독자]권한을 부여한 앱 등록(서비스 주체) 이 그 역할을 합니다. 한 번 등록하면 재사용합니다.
어떤 방식으로 등록할까
| 상황 | 등록 방식 |
|---|---|
구독들이 하나의 관리 그룹 아래 묶여 있고, 그 관리 그룹에 [독자] 권한을 줄 수 있다 (설정 가이드) | Root Account 를 먼저 등록한 뒤, 각 워크로드 구독을 General + Delegated 로 연결 |
| 구독이 하나뿐이거나, 서로 위임 관계가 없다 | General + Direct |
판단 기준은 구독 개수가 아니라 조직 구조입니다. 권한을 부여할 관리 그룹이 없으면 구독이 아무리 많아도 Root 를 만들 수 없고, 반대로 위임 구조가 있으면 둘뿐이어도 Root 를 두는 편이 낫습니다 — Direct 는 구독마다 자격 증명을 따로 발급하고 보관하고 교체해야 하기 때문입니다.
Root Account 를 등록해 두면 위임 계정을 하나씩 등록하는 대신 Bulk Register 로 한 번에 연결할 수 있습니다.
Root Account 는 수집하지 않습니다
Root Account 는 위임 기준이자 자격 증명 제공자일 뿐 수집 대상이 아닙니다. 그래서 계정 목록에서 Root 행은 이렇게 보입니다.
| 항목 | Root Account | General Account |
|---|---|---|
| Collection Status | 비어 있음 | Success · Running · Failure … |
| Last Collected | 비어 있음 | 마지막 수집 시각 |
| Collection Issues KPI | 집계에서 제외 | 집계 대상 |
| 상세 화면 | 위임받은 General 계정 수 | 수집 상태 |
Auto 뱃지가 붙습니다), 수집은 그 General 이 담당합니다. 즉 수집은 언제나 General 단위이고 Root 는 그 뒤를 받치는 구조입니다.클라우드 계정 등록
CloudOps 콘솔에서 [Settings > Cloud Account] 으로 이동하여 [Connect Account] 드롭다운을 클릭합니다. Root Account 또는 General Account 를 선택하면 등록 페이지로 이동합니다.
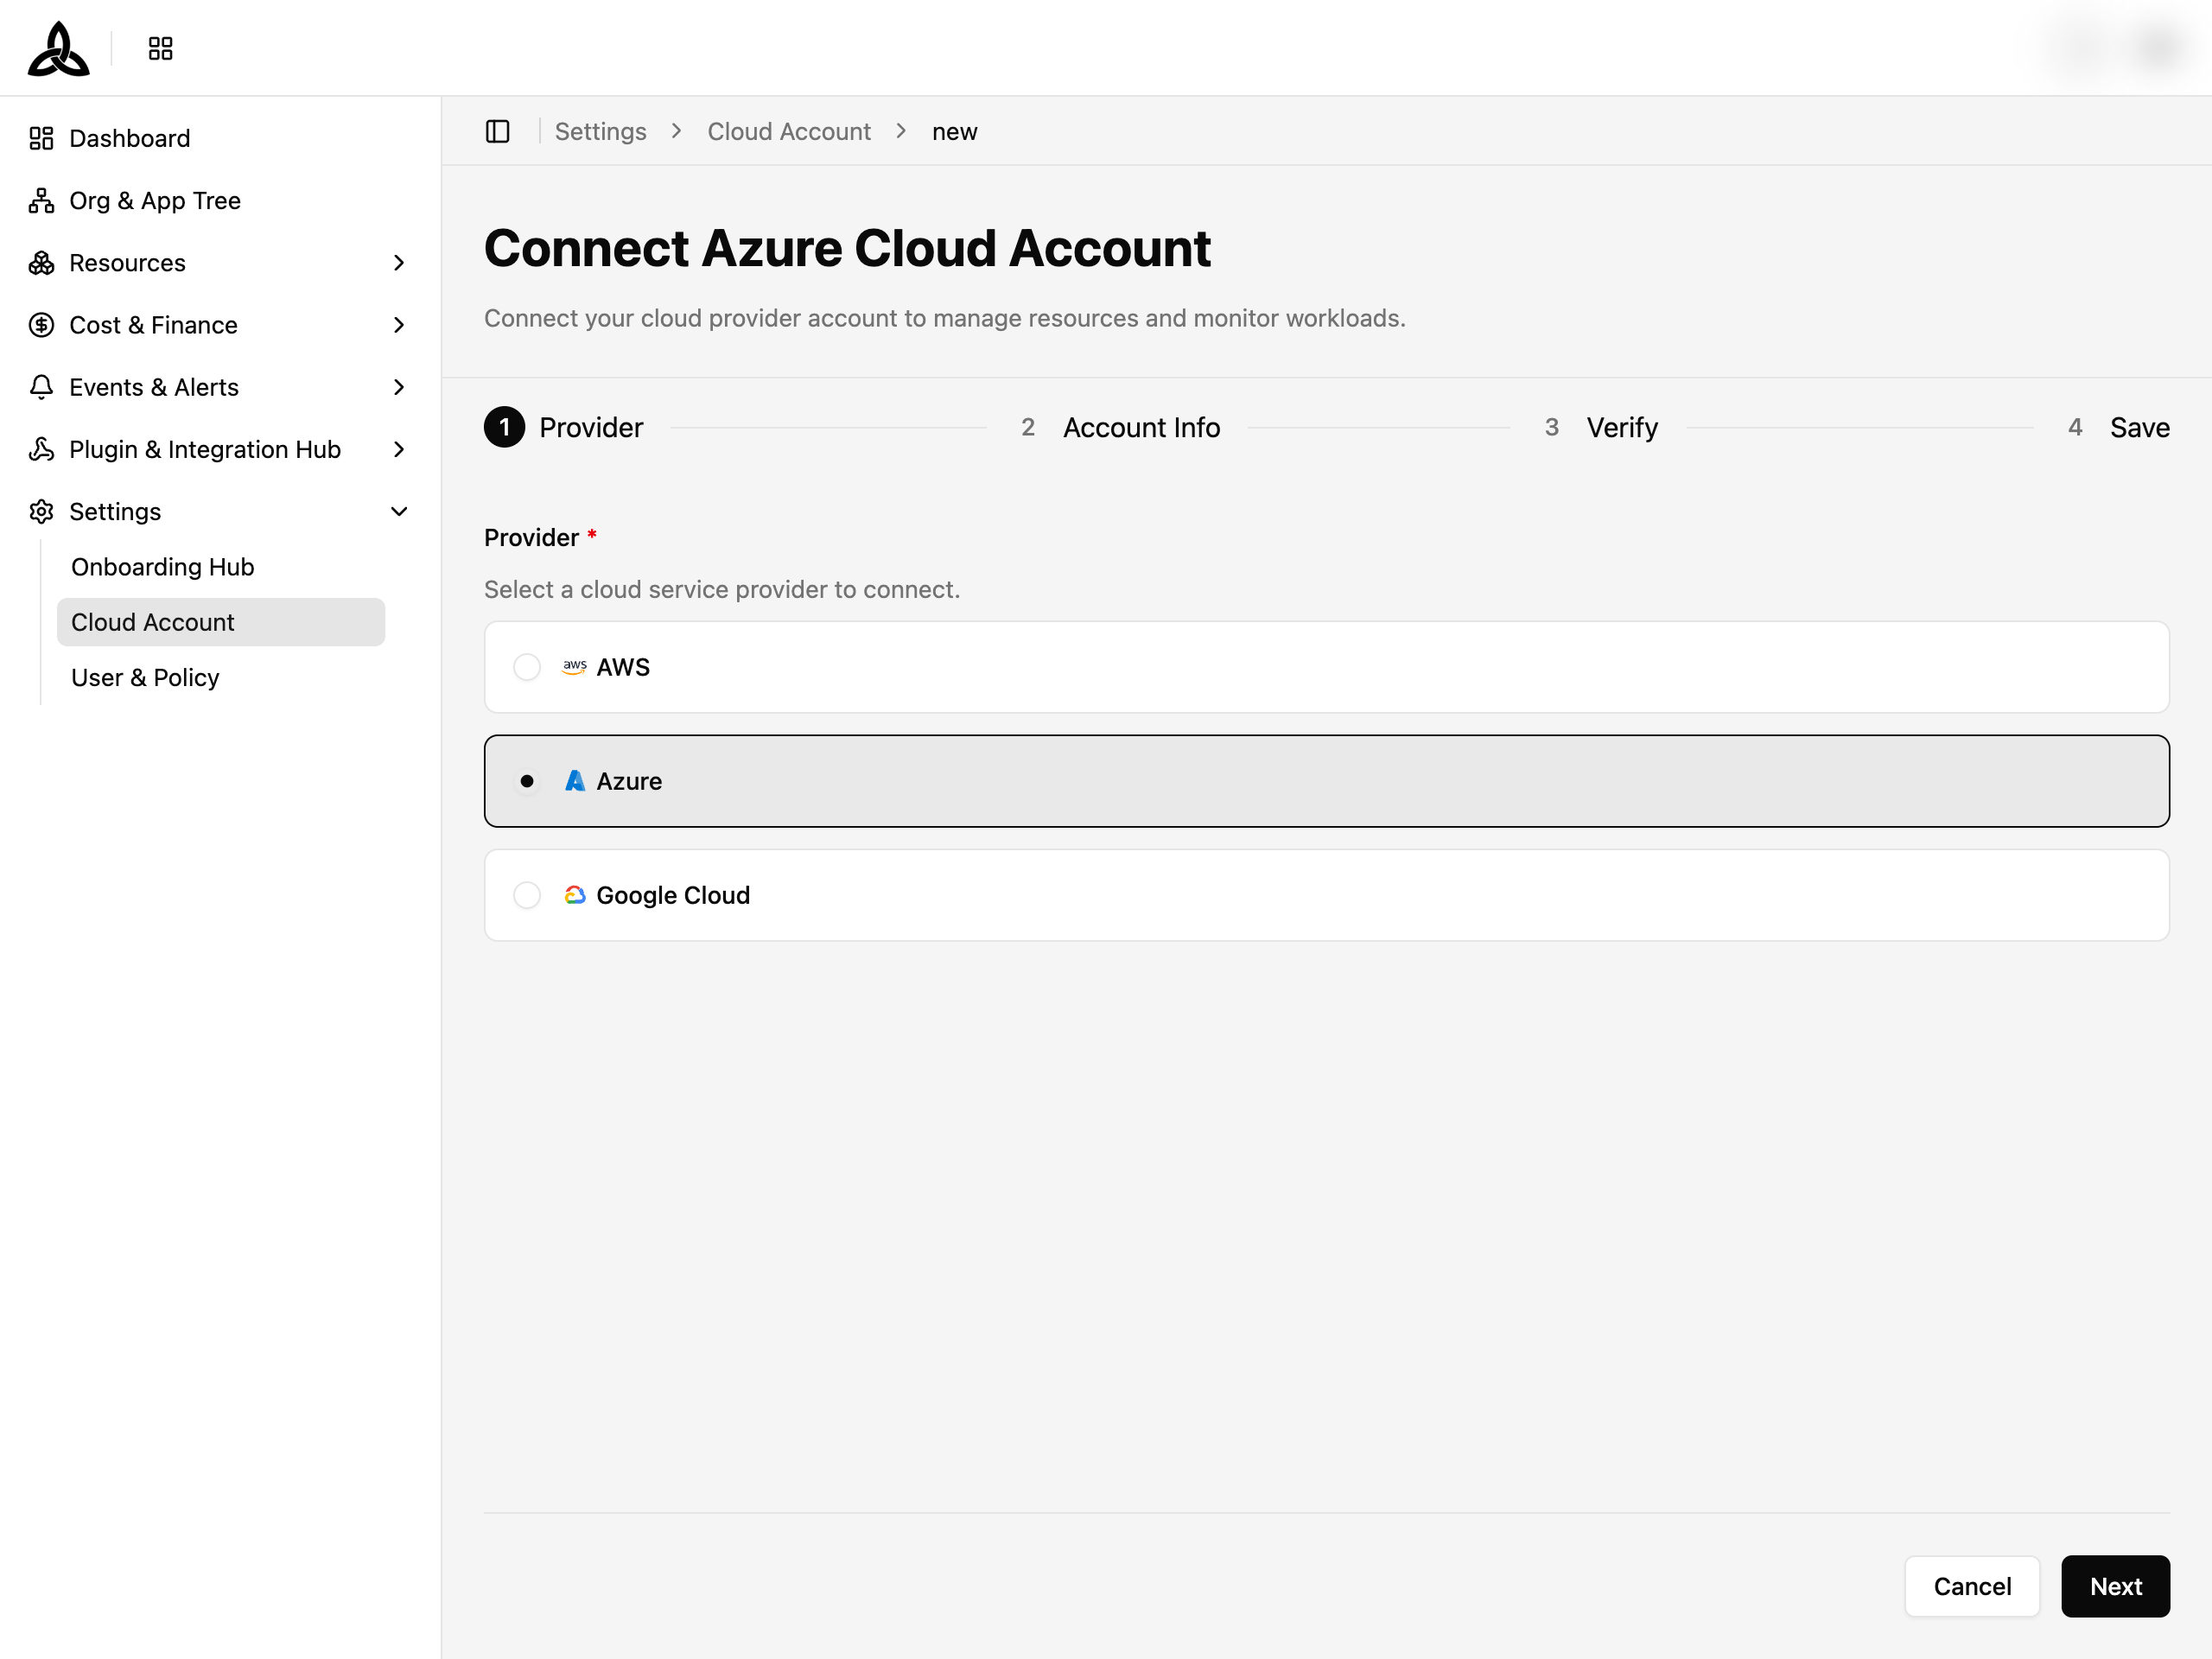
등록 페이지는 4단계 아코디언 마법사(Provider → Account Info → Verify → Save)로 구성되며, 우측 Progress 패널에서 진행 상태를 확인할 수 있습니다.
제공자 선택
Azure 를 선택하고 [Next] 를 클릭합니다.
계정 정보 입력
Account Info 단계에서는 선택한 계정 유형에 따라 입력 필드가 달라집니다.
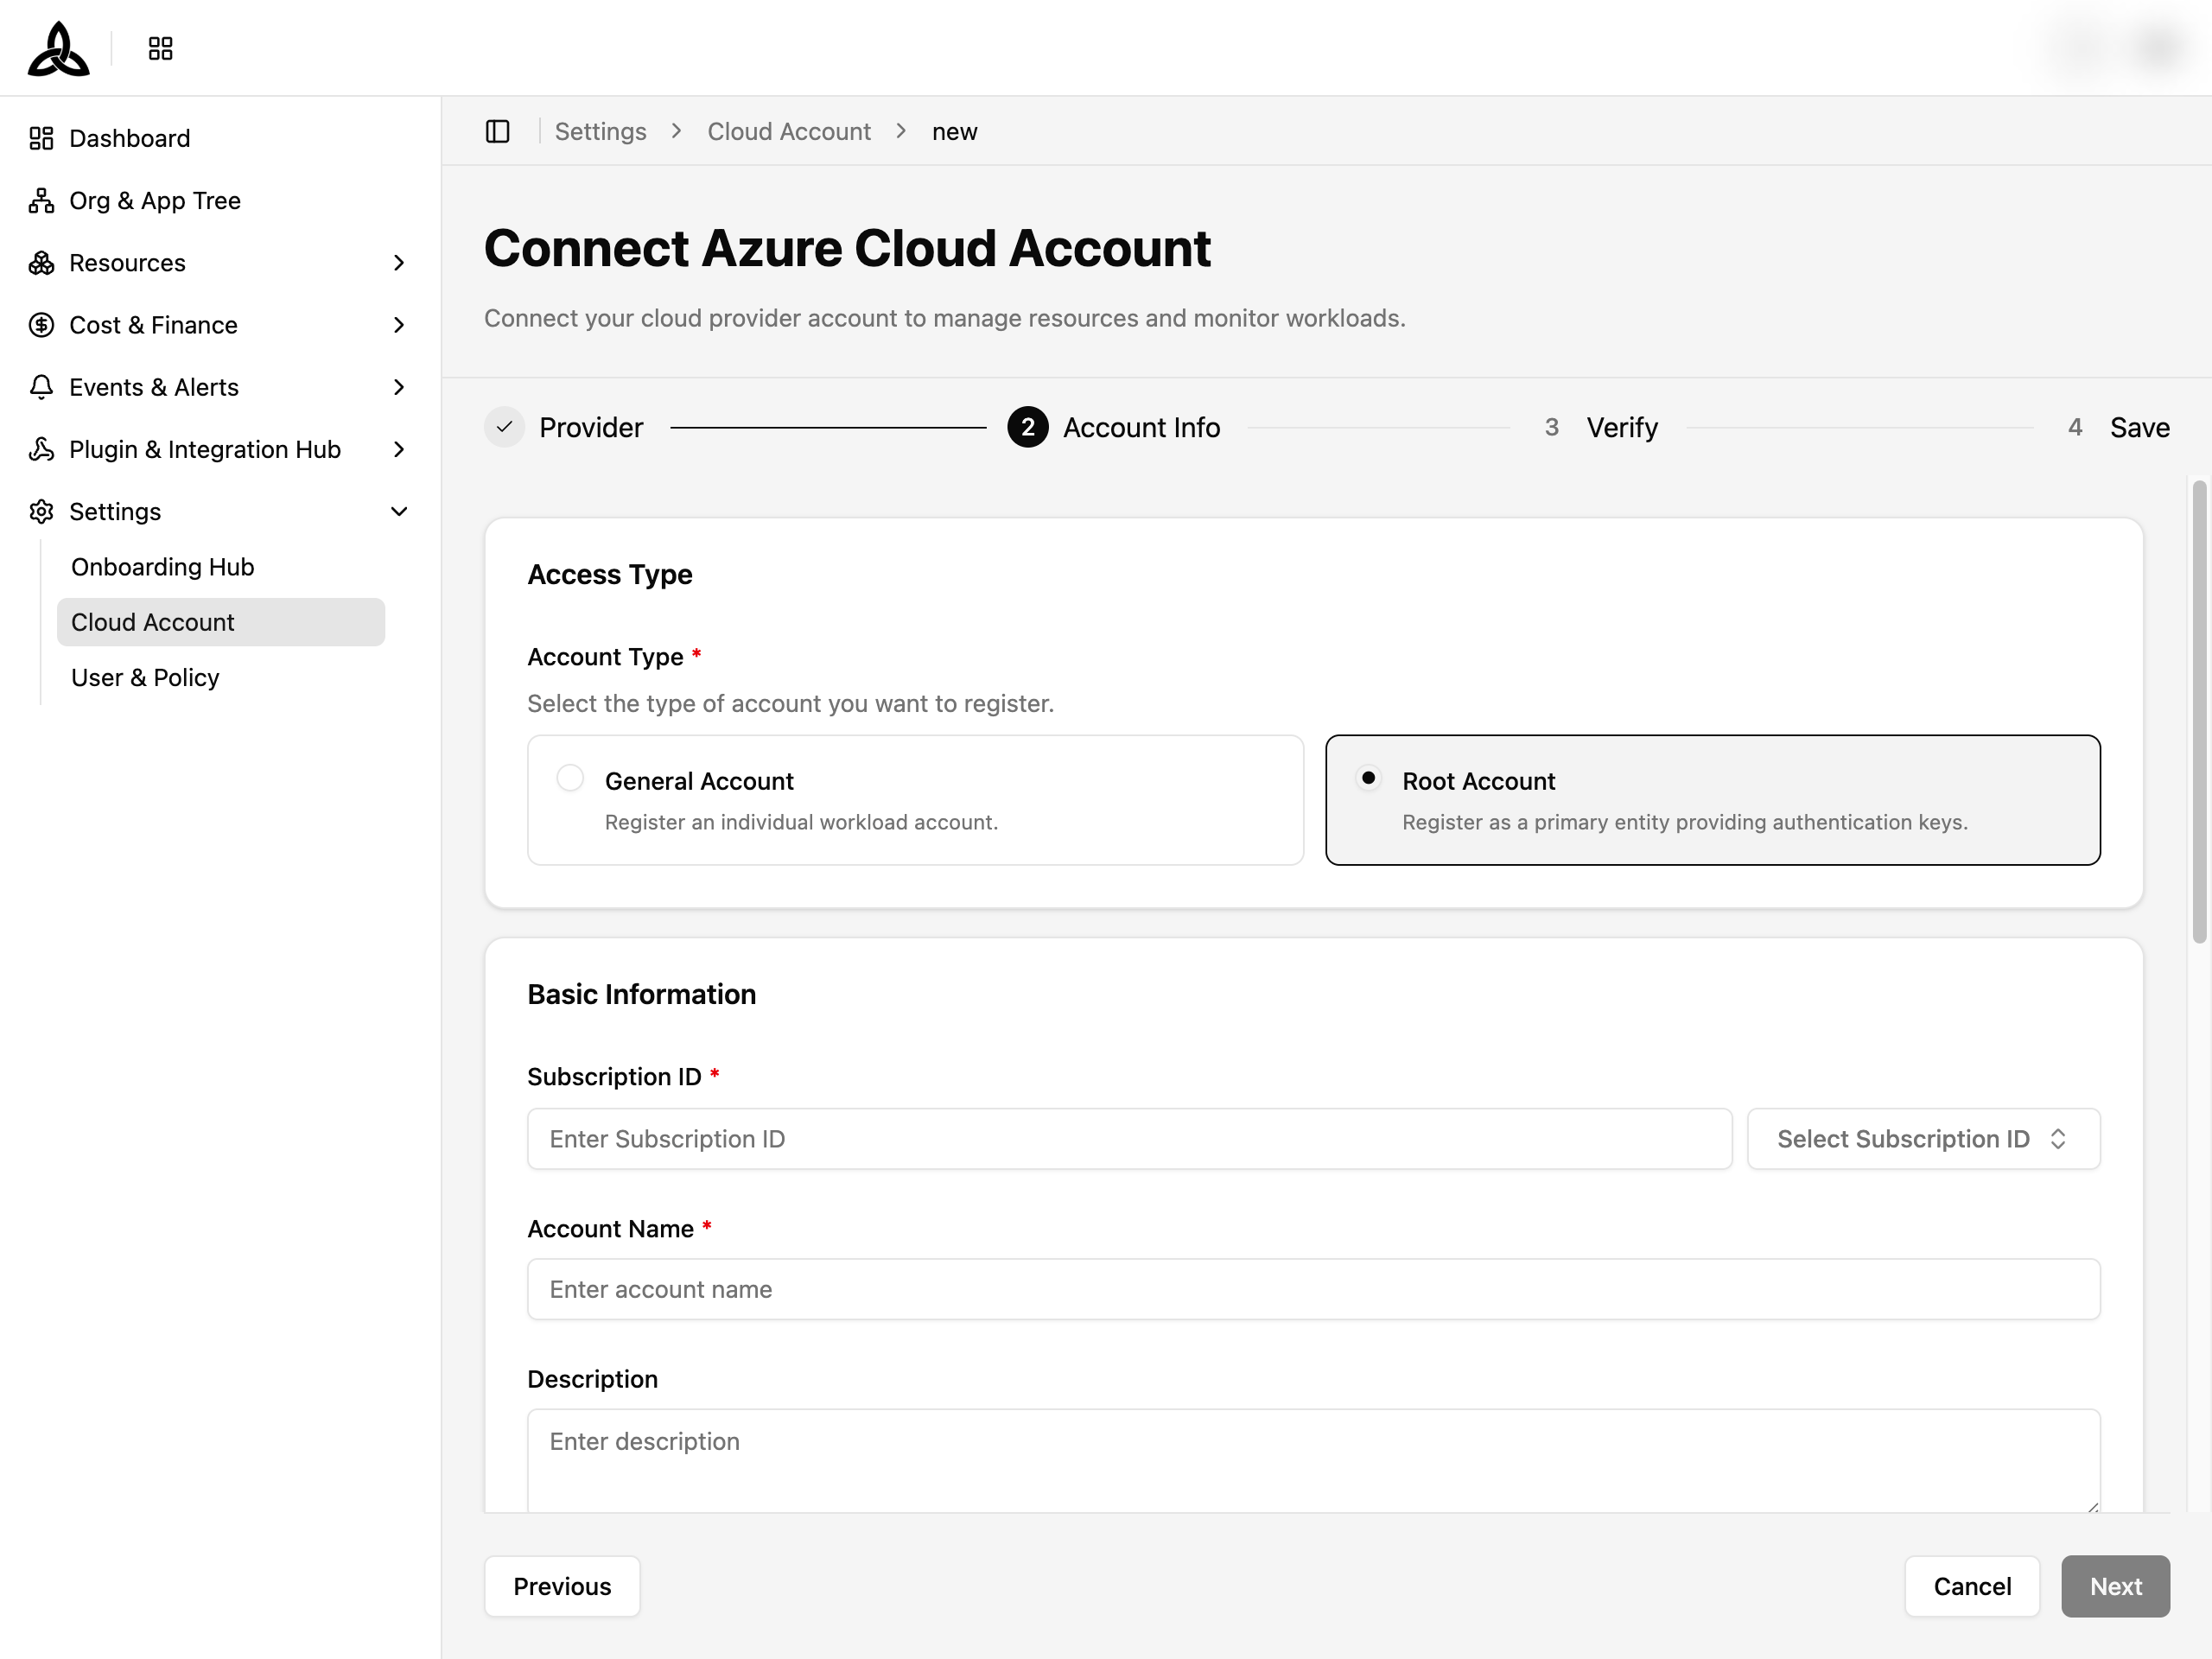
① Root Account — 페이지 제목이 Connect Root Account 로 표시됩니다.
- Subscription ID, Account Name, Description, Tenant ID를 입력합니다.
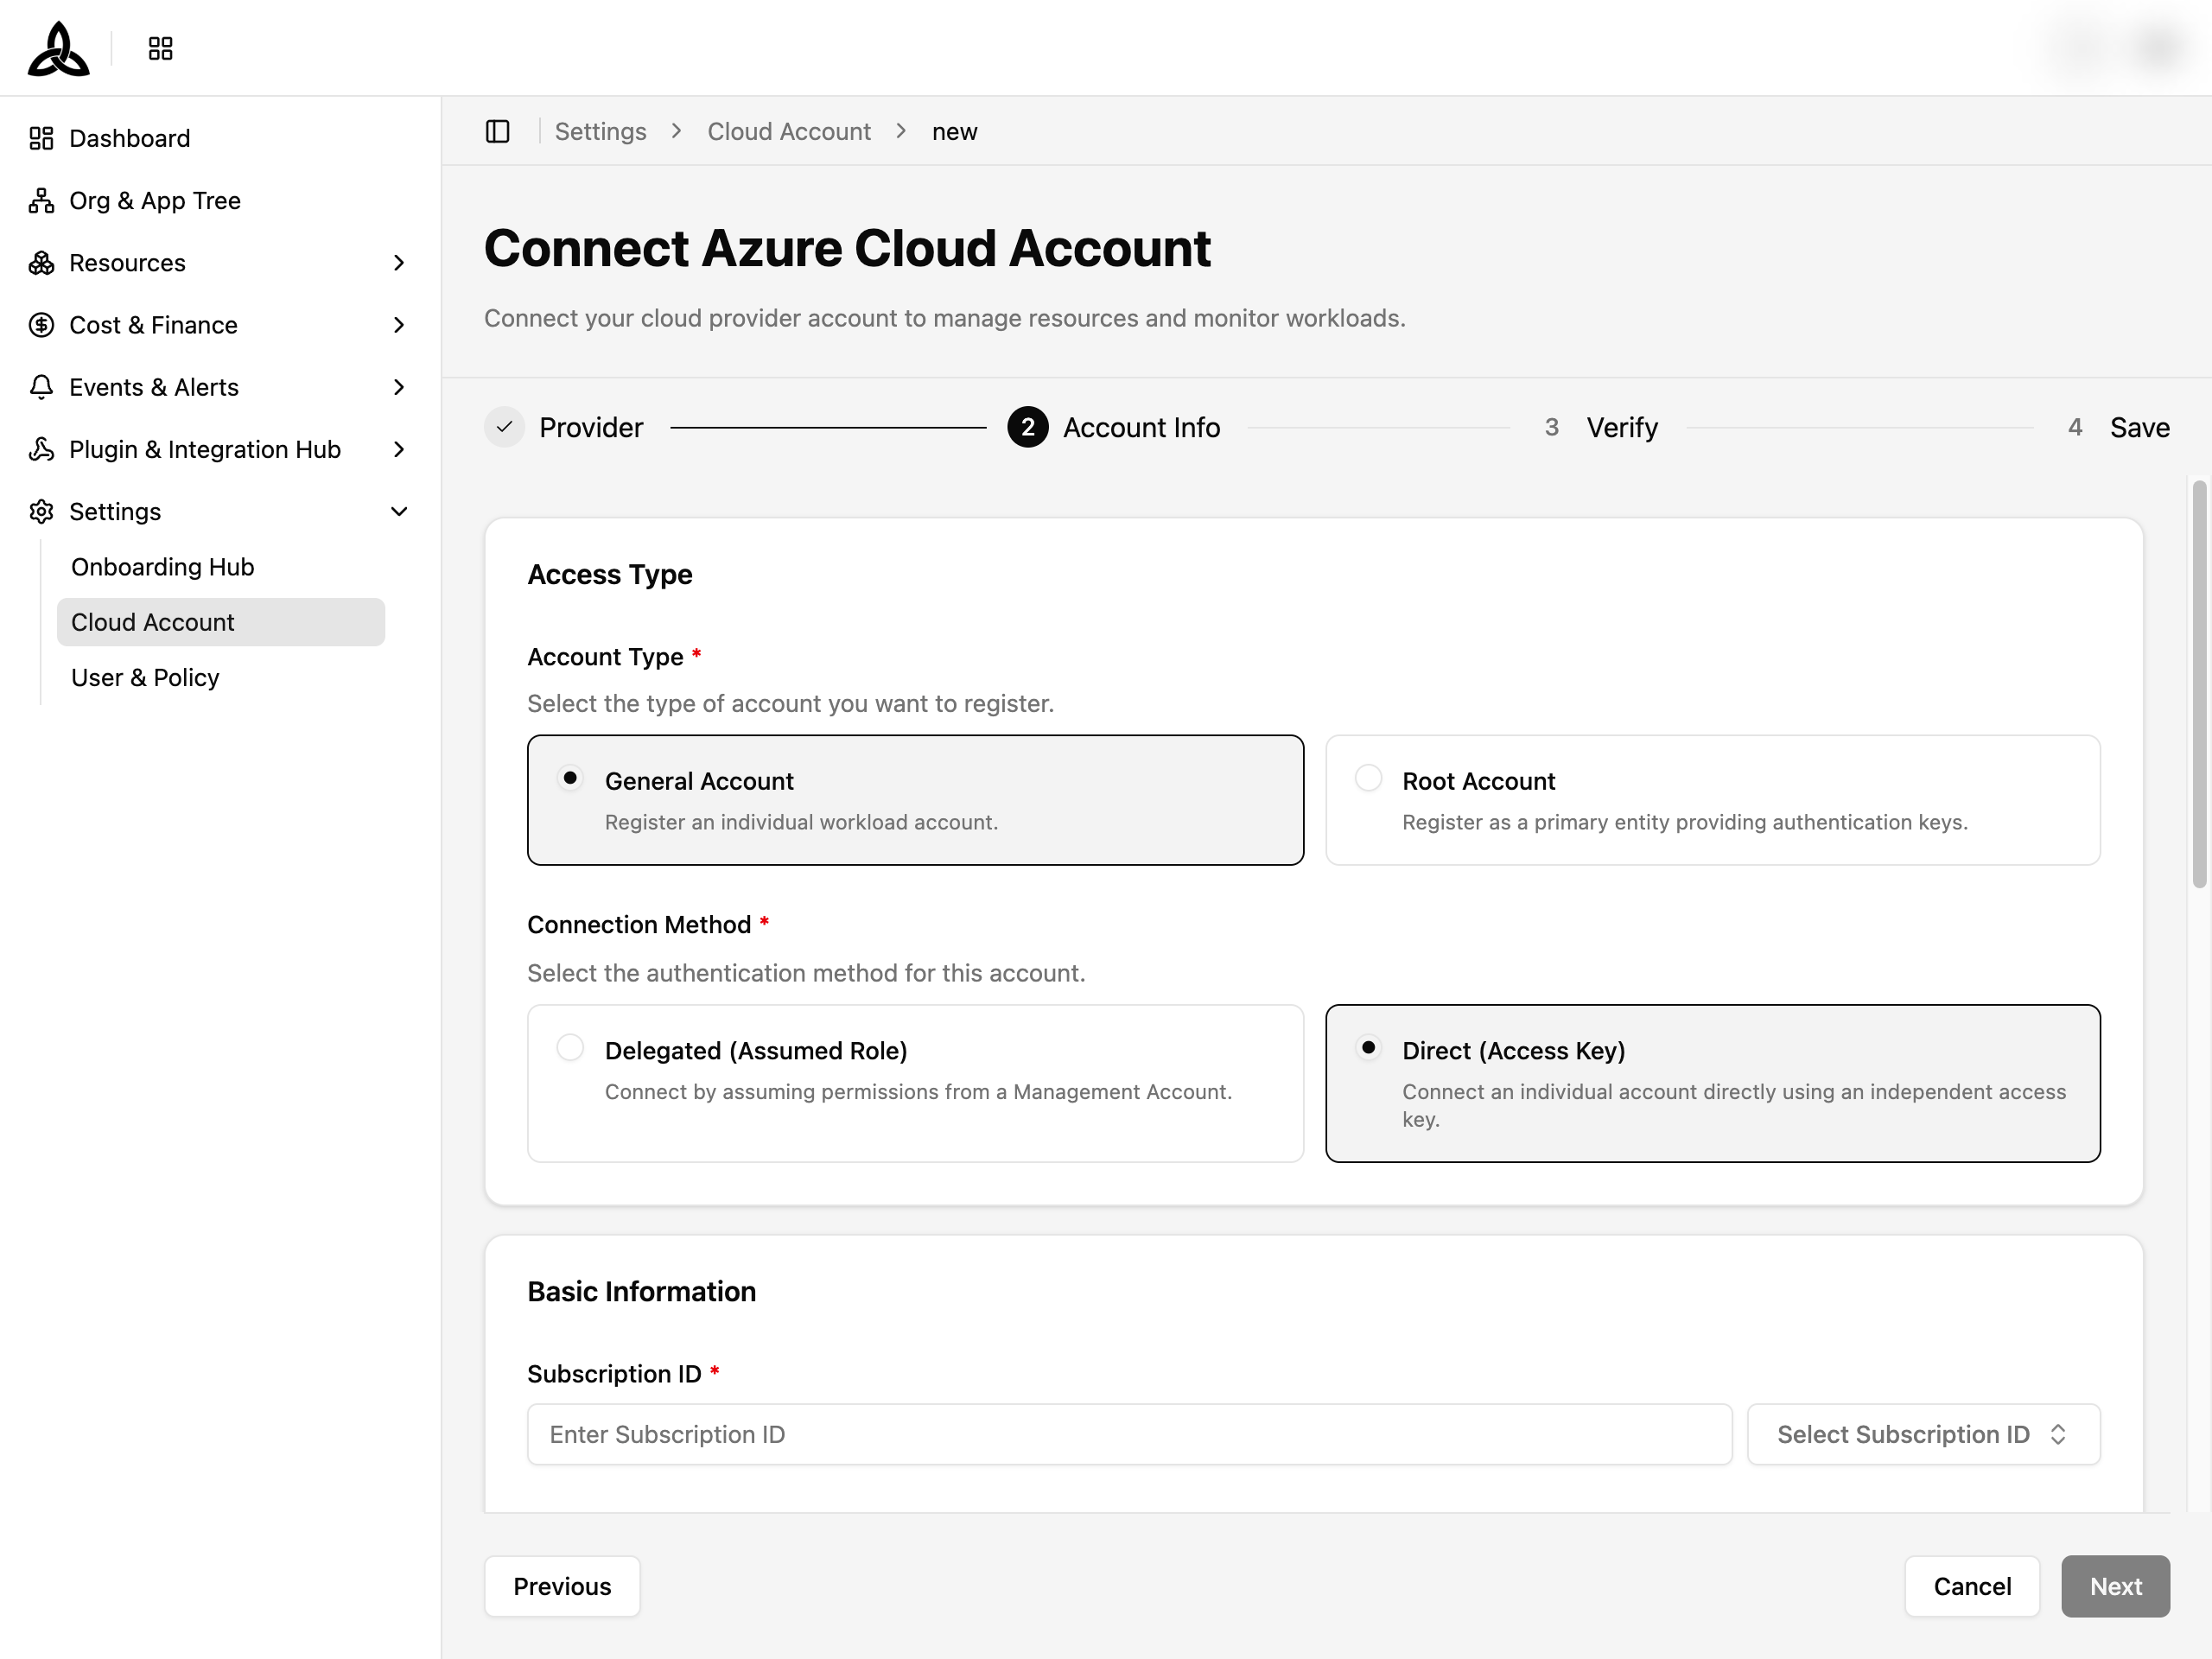
② General Account — 페이지 제목이 Connect General Account 로 표시됩니다.
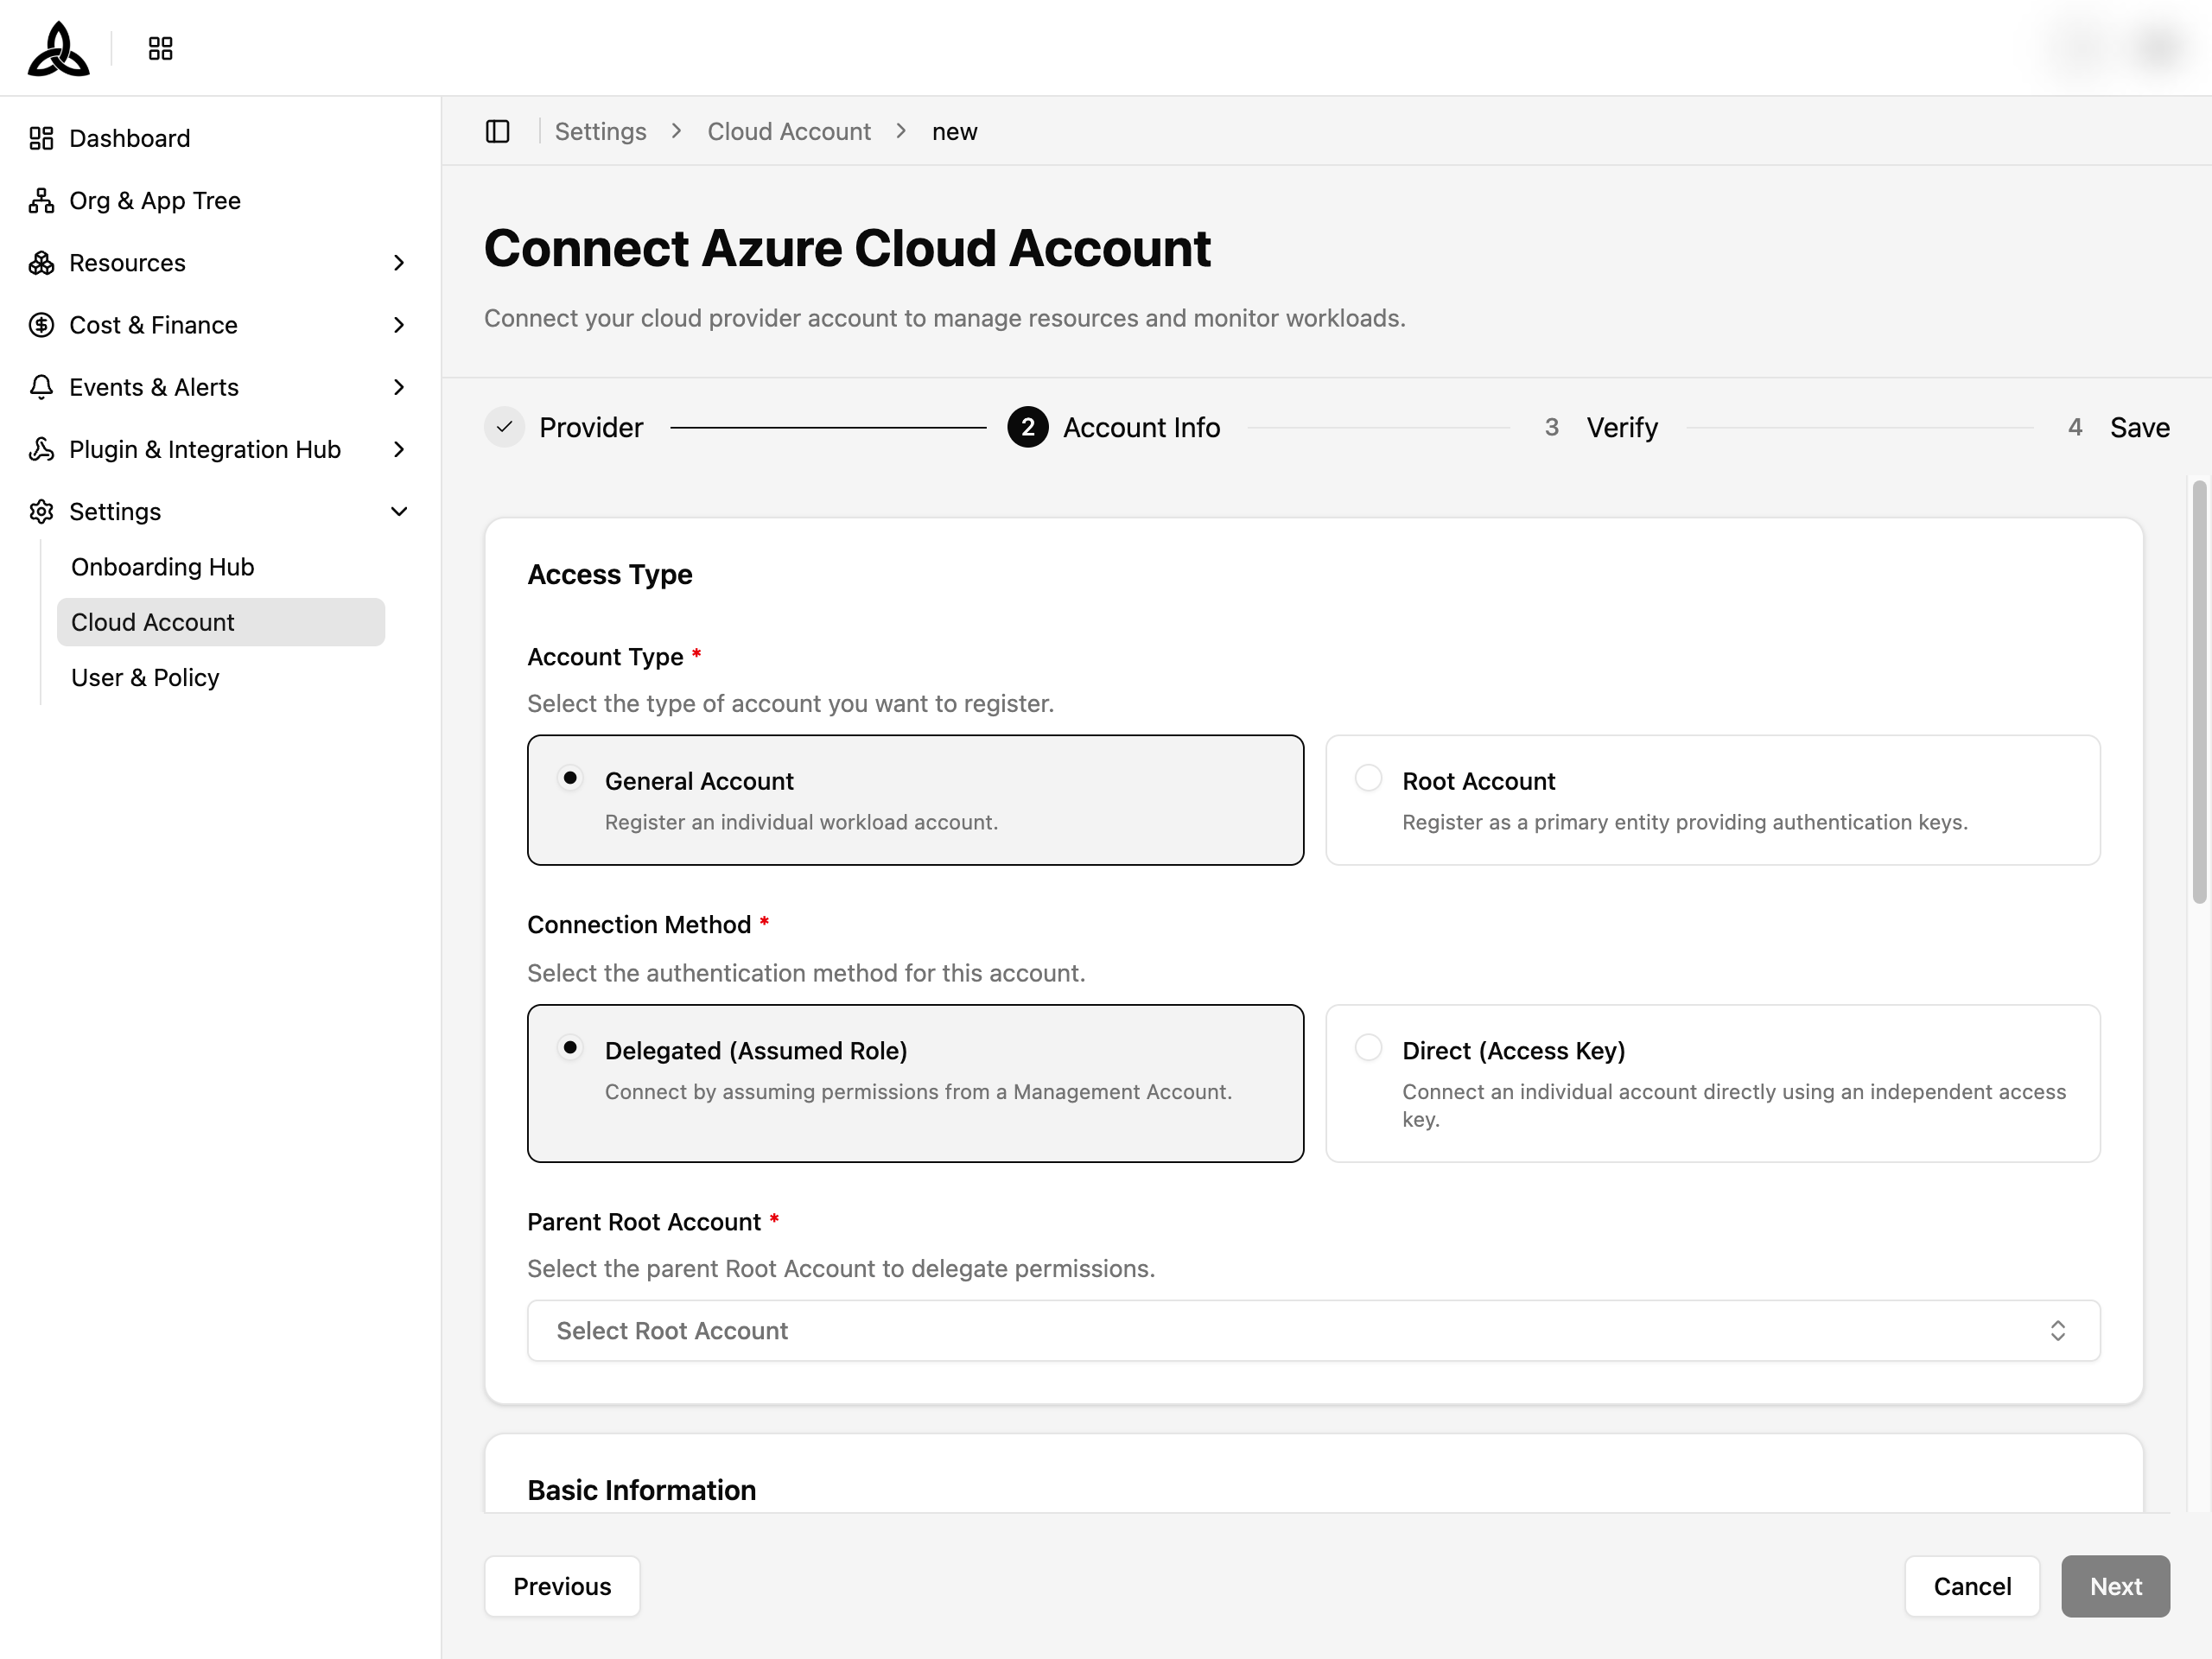
- Connection Method 를 선택합니다:
Option 1) Direct (Access Key) — 개별 인증키로 직접 등록합니다.
Option 2) Delegated (Assumed Role) — Root Account를 연결합니다. Parent Root Account 를 선택하여 권한을 위임받습니다.
자격 증명 입력
리소스에 접근할 수 있는 자격 증명을 입력합니다. Input Form 또는 Json Code 붙여넣기를 사용할 수 있습니다.
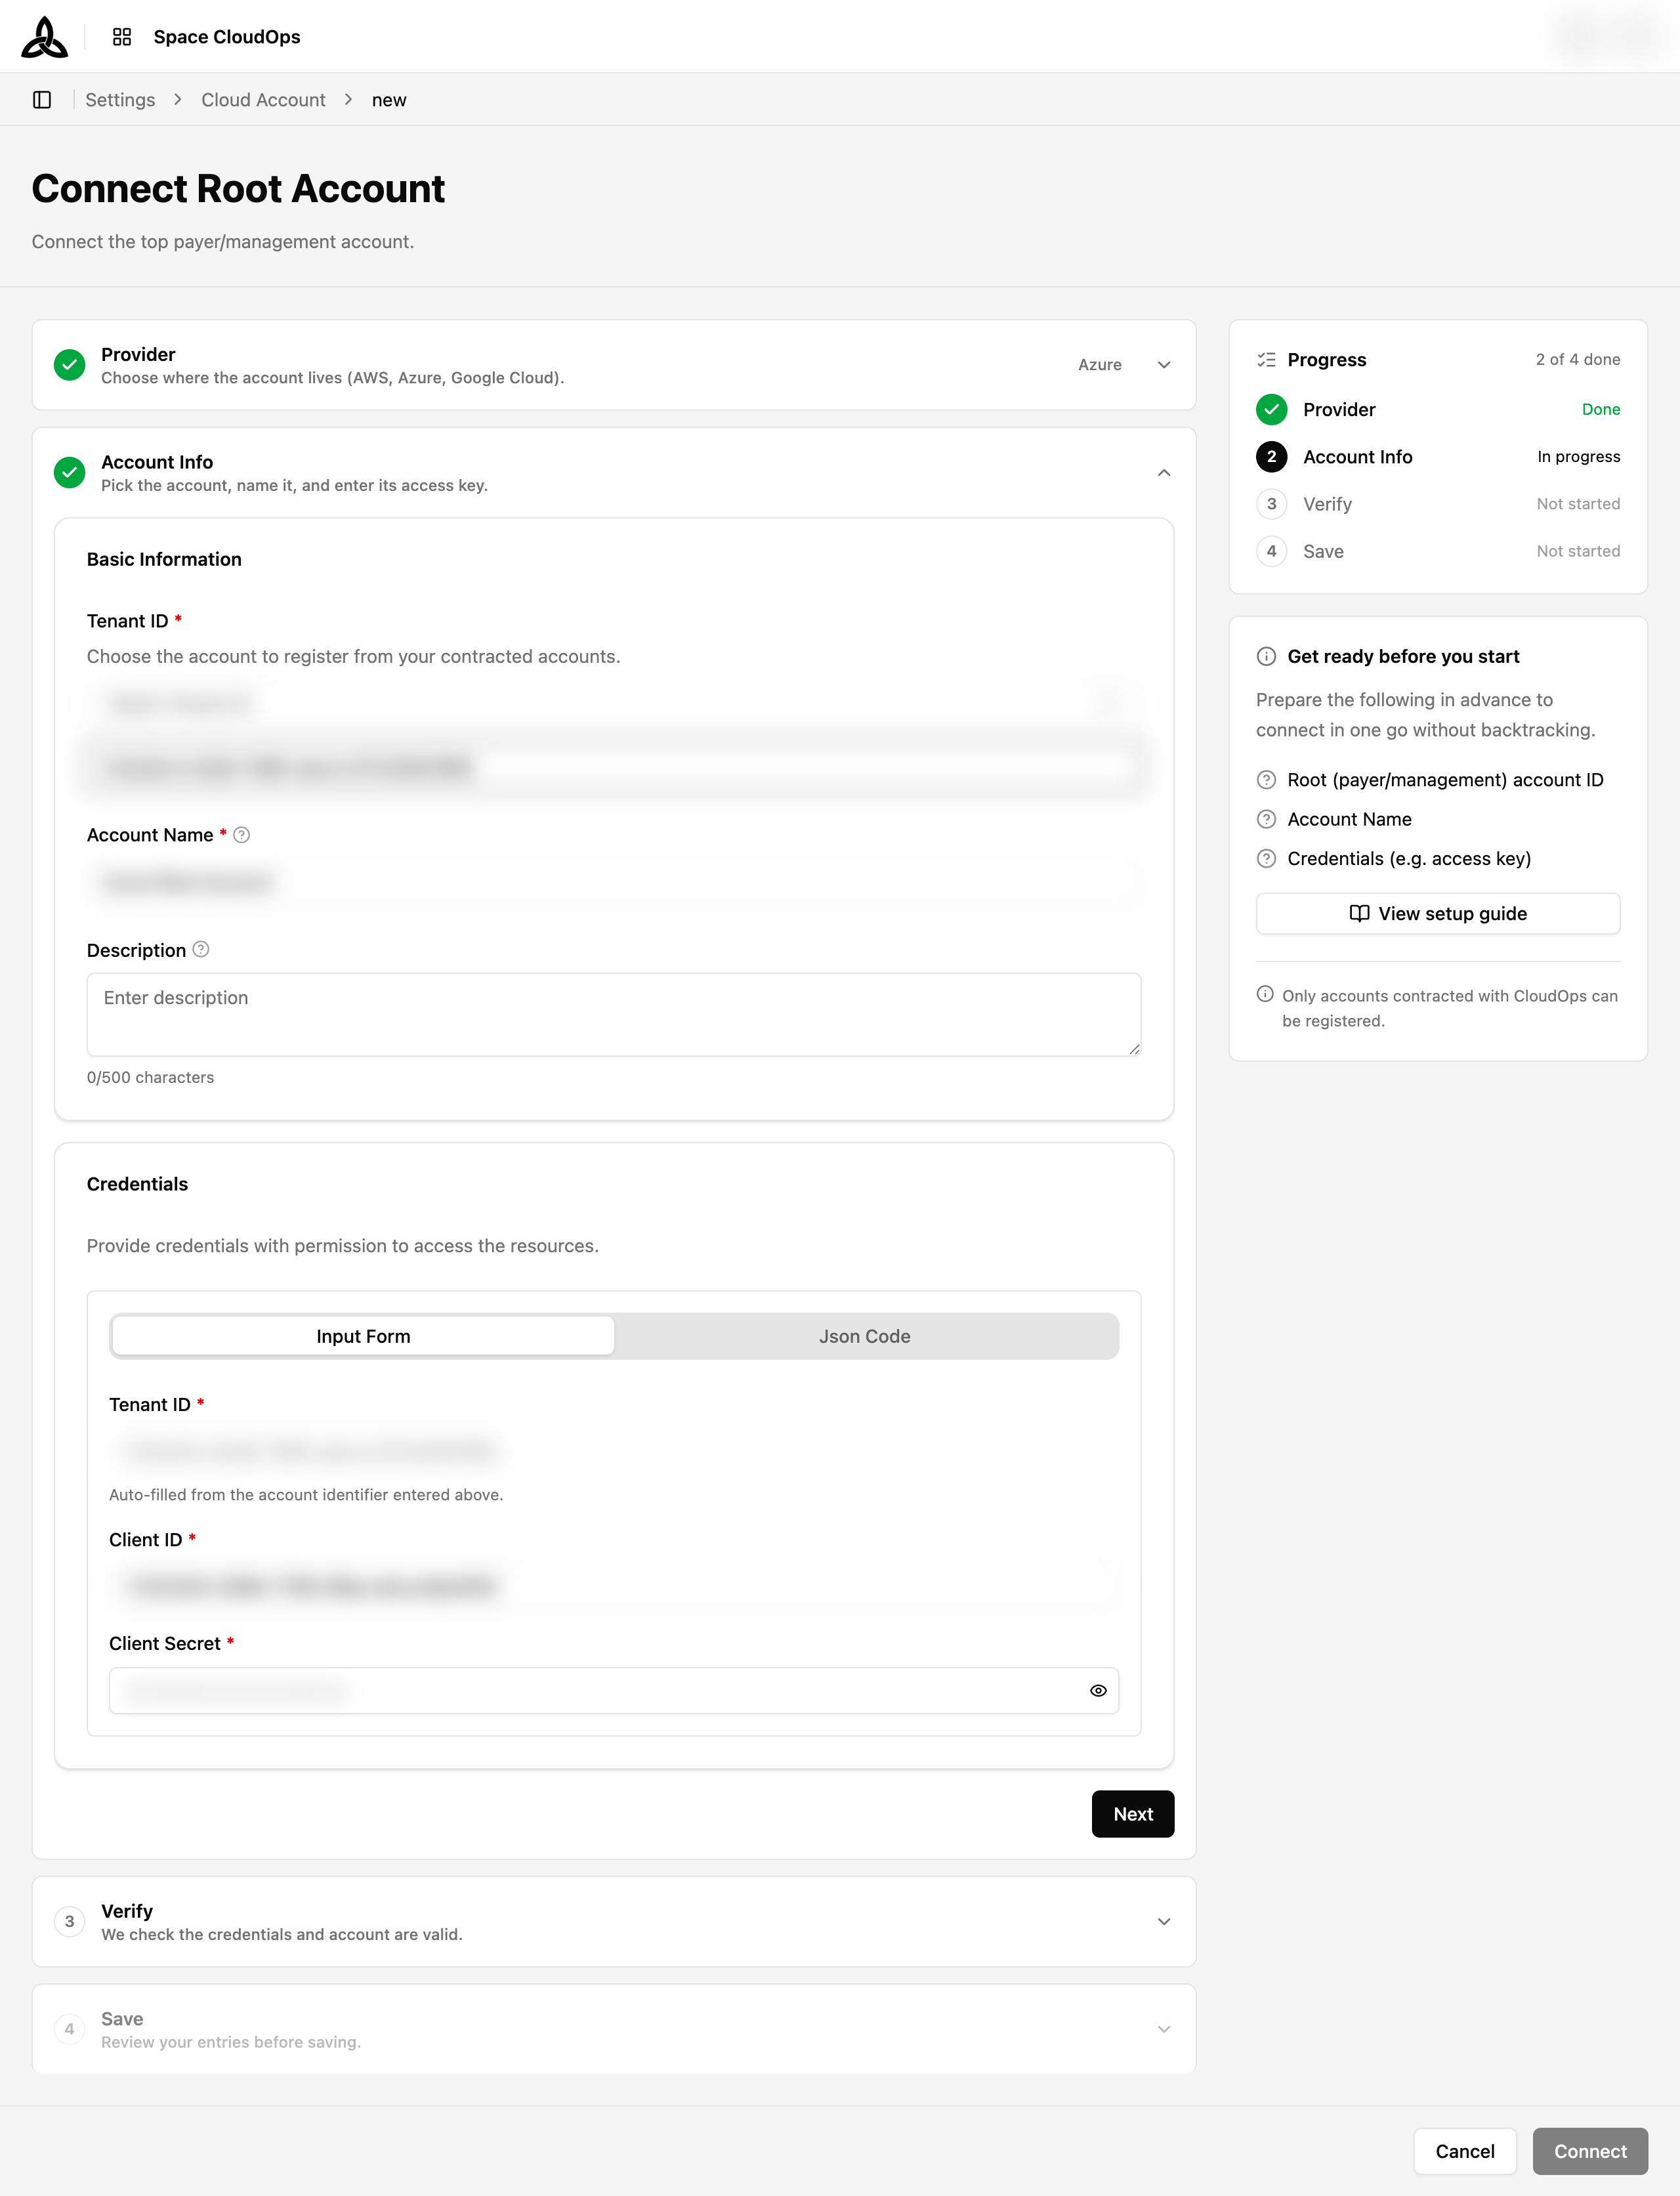
| 필드 | 필수 | 설명 |
|---|---|---|
| Subscription ID | Yes | Azure Subscription ID |
| Tenant ID | Yes | Azure AD Tenant ID |
| Client ID | Yes | 애플리케이션 (Service Principal) Client ID |
| Client Secret | Yes | 애플리케이션 Client Secret |
검증
CloudOps는 입력된 자격 증명을 Credential Format Verification 및 Account Validity Check 로 검증합니다. 검증에 성공하면 다음 단계로 진행합니다.
검증 실패 시 아래 항목을 확인하세요:
- 자격 증명 확인: Tenant ID, Client ID, Client Secret이 올바른지 확인합니다.
- 검증 권한: 계정 유효성 확인은
subscriptions.get()API를 호출합니다. Service Principal에Microsoft.Resources/subscriptions/read권한이 포함되어 있어야 합니다. - 리소스 수집 권한: 대상 구독에 적절한 역할 할당(Reader 또는 사용자 지정 역할)이 구성되어 있는지 확인합니다.
저장
Basic Info와 Credentials 요약을 검토한 후 [Connect] 를 클릭하여 완료합니다. 설정을 저장하면 연동이 완료되고 리소스 수집이 시작됩니다.